Simplifiez et sécurisez l'accès à vos terminaux partagés.
Un badge, une seconde. Vos opérateurs accèdent à leur session personnelle sur n'importe quel terminal Android ou poste Windows partagé.
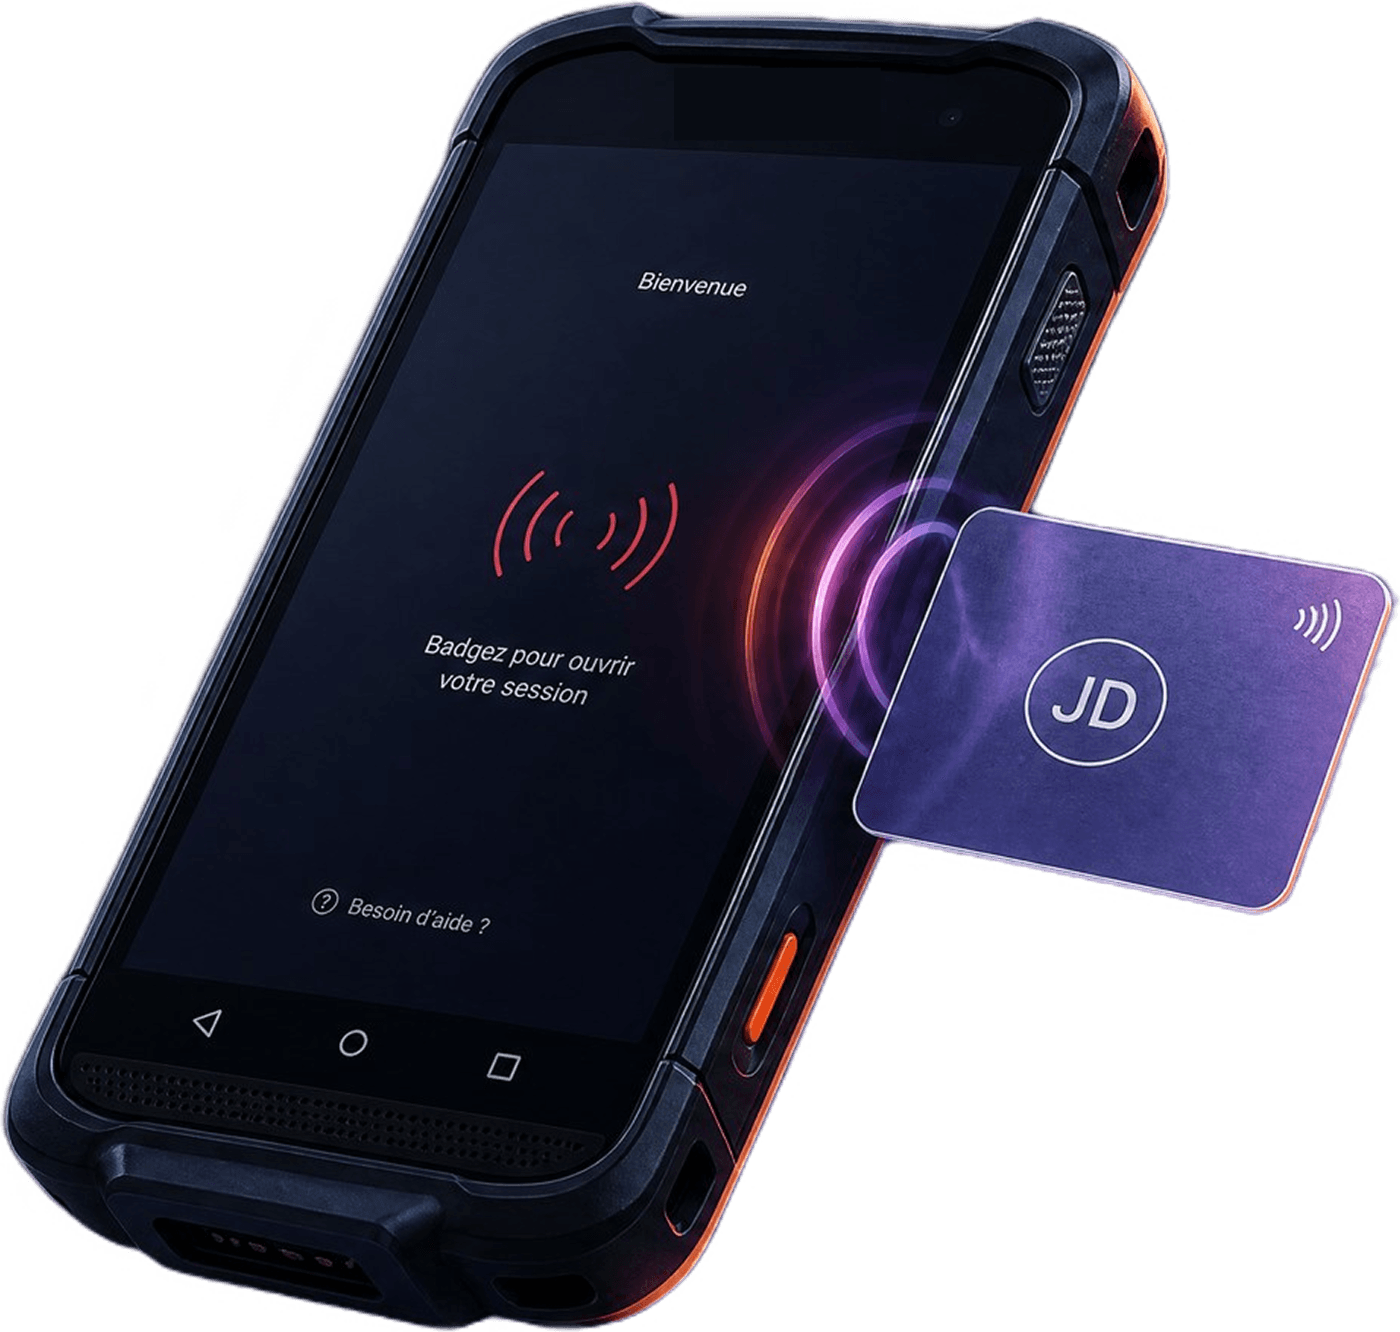
- NFC + PIN
- SSO universel
- < 2 secondes
Un angle mort dans votre sécurité
Comptes génériques, mots de passe partagés, sessions dormantes. Sur les terminaux mutualisés du retail, de la logistique et de l'industrie, la sécurité entre en conflit direct avec la productivité. La tracabilité des accès nominatifs est impossible !
Perte de temps
30 à 45 secondes de reconnexion, répétées 30 fois par jour, sur des milliers de terminaux. Un coût opérationnel massif que vos équipes financières ne voient pas.
Risques de sécurité
Comptes génériques, mots de passe sur post-it, sessions ouvertes en permanence. Aucune traçabilité individuelle, aucune imputabilité.
Expérience dégradée
Saisie de mots de passe complexes et changeants sur écrans tactiles, avec des gants, sous pression. Source de contournements et de frustrations.
Coût de support
Vos équipes IT absorbent des tickets de réinitialisation qui ne devraient pas exister.
des violations de données impliquent l'humain
Source : Verizon DBIR 2025
Un accès.
Une session.
Un opérateur.
Le badge NFC de l'opérateur ouvre sa session personnelle en moins de 2 secondes ses applications, sa configuration, ses accès métier. À la déconnexion, la session s'efface. Aucune trace de l'utilisateur précédent.
Badge & PIN
Badge NFC et code pin personnel. Connexion en 2 secondes. Fini les mots de passe saisis sur petit écran.
Kiosque nominatif
Chaque opérateur ne voit que les applications autorisées pour son rôle, son site et son poste de travail.
Effacement complet
À la déconnexion ou à la mise en charge, la session s'efface complètement. Prêt pour l'opérateur suivant.
Temps de connexion des opérateurs
Tickets helpdesk liés aux accès
Ouverture de session sur terminal partagé
Données observées sur les déploiements retail et logistique
L'orchestrateur d'accès qui manquait à votre écosystème
Aucun vendor lock-in. Conçu pour rester agnostique des MDM, des fournisseurs d'identité et des constructeurs de terminaux, YMAO s'intercale entre ces trois briques sans dépendre d'aucune d'elles. Vous gardez la liberté de faire évoluer chaque composant de votre infrastructure indépendamment, sans jamais être bloqué.
Terminaux
- Zebra
- Honeywell
- Datalogic
- Samsung Rugged
- Unitech
MDM
- Microsoft Intune
- VMware Workspace ONE
- SOTI MobiControl
- Ivanti Neurons
- Clyd (Telelogos)
- Android Enterprise
Identités
- Entra ID
- Okta
- Ping Identity
- ForgeRock
- IBM Verify
- Oracle Identity
- Auth0
- Keycloak
- Ilex
Européenne par construction, pas par affichage
Ymao : la seule alternative européenne aux opérateurs d'authentification américains sur ce segment avec une architecture, une juridiction et une gouvernance en Europe.
Données d'identité soumises au Cloud Act, quelle que soit la région d'hébergement.
Éditeur français, hébergement européen, aucune juridiction extraterritoriale applicable.
Entreprise française
Siège social en France, capitaux et cadre juridique français. Aucun actionnaire extra-européen.
Hébergement européen
Infrastructure chez des hébergeurs européens, RGPD native, rétention configurable, droit à l'oubli automatisé.
Indépendance technologique
Aucune dépendance aux GAFAM. Standards ouverts OIDC, SAML, SCIM : votre annuaire reste le vôtre.
Hors Cloud Act
Protection contre l'extraterritorialité juridique américaine. Vos données d'identité restent en Europe.
Le point d'audit prioritaire de NIS2
NIS2 impose la traçabilité nominative sur l'ensemble de vos accès. Un contrôle de l'ANSSI vérifiera en priorité vos comptes partagés : c'est facile à auditer, et c'est là que la plupart des organisations sont exposées.
Protection contre les codes malveillants
Seuls les terminaux et badges enregistrés se connectent. Toute ressource non identifiée est bloquée.
Gestion des identités et des accès
Compte individuel non partagé pour chaque opérateur, accès limité aux ressources nécessaires à sa mission, traçabilité nominative complète.
Identification et réaction aux incidents
Journaux immuables horodatés, révocation de badge instantanée, détection d'anomalies assistée par IA, évidences d'audit prêtes à fournir.
Là où les opérateurs se relaient, YMAO structure l'accès
Retail
EIConseiller vendeur mobile, encaissement mobile, poste vendeur fixe, réception, gestion des stocks.
Pharma & agroalimentaire
EE/EITraçabilité nominative complète : préparation, fabrication, contrôle qualité, HACCP.
Logistique & transport
EE/EIRéception, expédition, préparation de commandes, suivi des intérimaires, contrôle qualité.
Industrie, eau & énergie
EI/EESuivi de production, maintenance, qualité, stockage.
Testez YMAO pour vos terminaux
30 minutes pour comprendre comment YMAO s'intègre à votre environnement. Aucune installation nécessaire côté client pour la démo.
- Démo personnalisée
Adaptée à votre MDM, votre annuaire, vos terminaux.
- POC en 30 jours
Périmètre pilote de 1 à 100 terminaux, budget encadré.
- Déploiement guidé
Notre équipe technique accompagne votre IT à chaque étape.